
Rôles et droits d'accès en établissement médico-social : qui peut faire quoi ?

Direction, chefs de service, comptabilité, secrétariat, siège : dans un ESMS, beaucoup de monde touche aux dépenses et à l'argent des personnes accompagnées. Ce guide explique comment organiser les rôles et les droits d'accès de vos équipes, avec 5 principes, une matrice des rôles à adapter et la méthode pour gérer plusieurs établissements.

Dans un établissement médico-social, beaucoup de monde touche à l'argent : la direction, les chefs de service, la comptabilité, le secrétariat, parfois le siège de l'association. Et cet argent n'est pas n'importe lequel : c'est souvent celui des personnes accompagnées. Savoir précisément qui peut voir quoi, et qui peut faire quoi, n'est donc pas un détail informatique. C'est une question de sécurité, de confiance avec les familles et les tuteurs, et de contrôle interne.
Ce guide explique comment organiser les rôles et les droits d'accès de vos équipes, avec une méthode simple, un exemple de matrice à adapter et les pièges à éviter quand on gère plusieurs établissements.
Points à retenir
- Un rôle regroupe un ensemble de permissions. On attribue des rôles aux personnes, pas des permissions une à une.
- Cinq principes suffisent : le moindre privilège, la séparation des tâches, des rôles pensés par fonction, une revue régulière et une traçabilité de chaque action.
- En multi-établissements, le bon modèle est un rôle par défaut pour la personne, ajustable établissement par établissement.
- Les arrivées, les départs et les remplacements sont les moments où les droits dérapent : il faut une procédure pour chacun.
- Ezio intègre désormais une gestion des rôles et des utilisateurs pensée pour les organisations médico-sociales multi-établissements.
Pourquoi les droits d'accès sont un enjeu dans un ESMS
Dans une petite structure, tout le monde se connaît et l'on se dit souvent que « tout le monde peut tout faire, ça ira plus vite ». Le problème apparaît dès que l'organisation grandit, ou dès qu'un incident survient.
- L'argent des personnes accompagnées est sensible. Une erreur ou un doute sur une dépense peut fragiliser la relation avec une famille ou un mandataire judiciaire. Pouvoir montrer qui a validé, modifié ou exporté une dépense protège les équipes autant que l'établissement.
- Les équipes bougent. Remplacements, CDD, intérim, mobilités internes entre établissements : sans règles, les droits s'accumulent et ne sont jamais retirés.
- Les organisations sont de plus en plus multi-sites. Une même personne peut être cheffe de service dans un IME et directrice par intérim dans un foyer. Elle n'a pas besoin des mêmes droits dans les deux.
- Les données sont personnelles. Le RGPD impose de sécuriser les données et de n'y donner accès qu'aux personnes qui en ont besoin pour leur mission. Les dépenses rattachées à une personne accompagnée en font partie.
- Le contrôle interne compte. Commissaires aux comptes, financeurs et siège attendent une organisation lisible : qui engage, qui valide, qui paie, qui contrôle.
Rôle, permission, utilisateur : les bonnes définitions
Trois notions suffisent pour tout organiser :
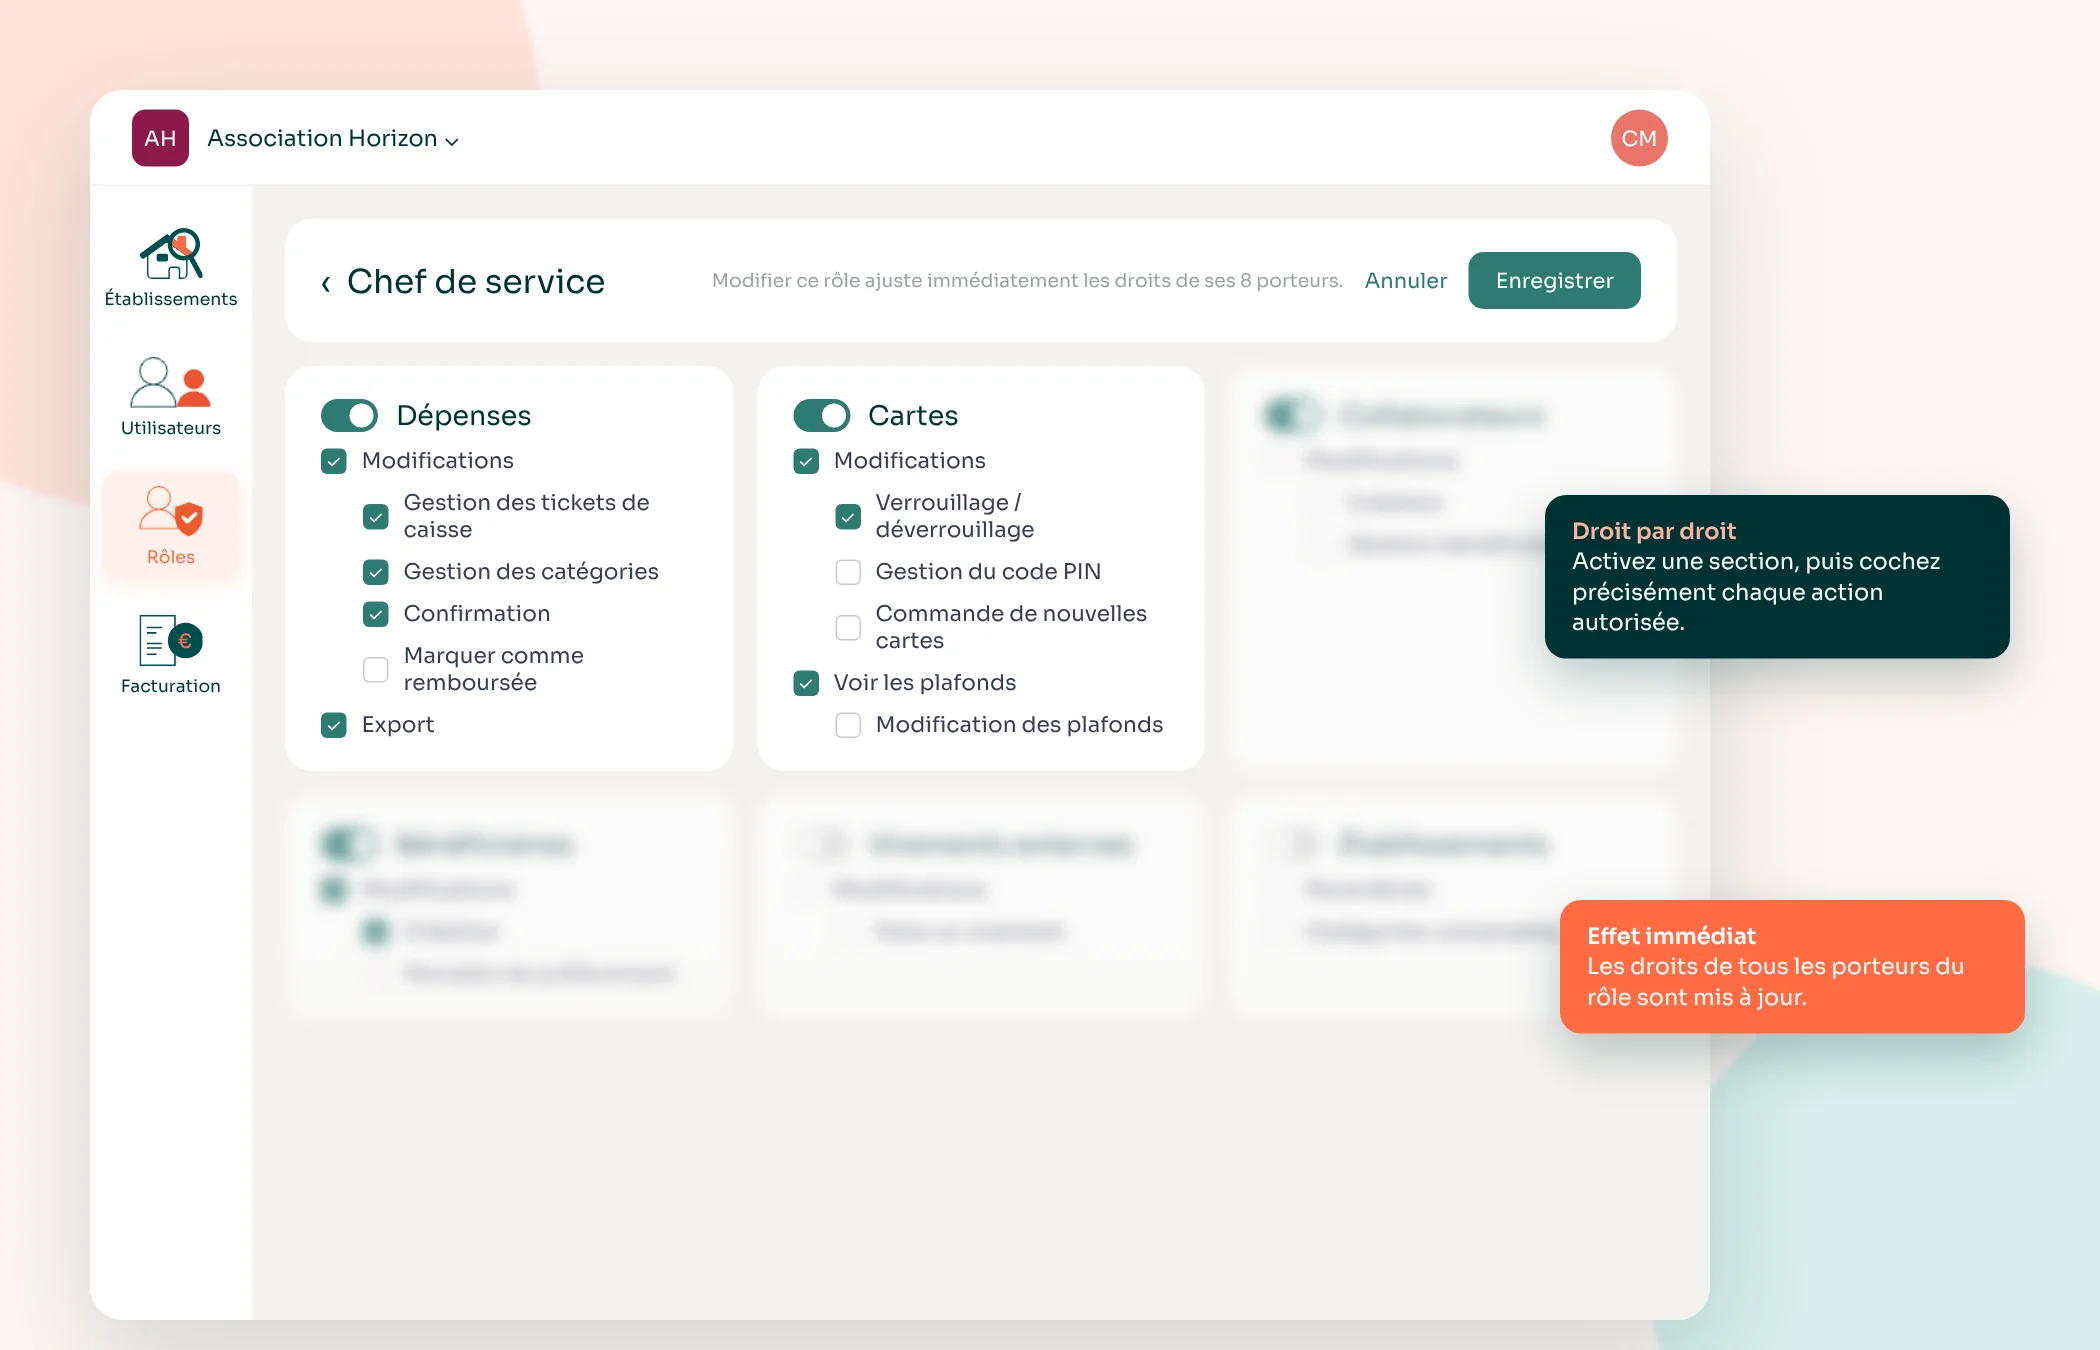
- La permission est une action précise dans un outil : confirmer une dépense, verrouiller une carte, modifier un plafond, faire un virement, exporter les données comptables…
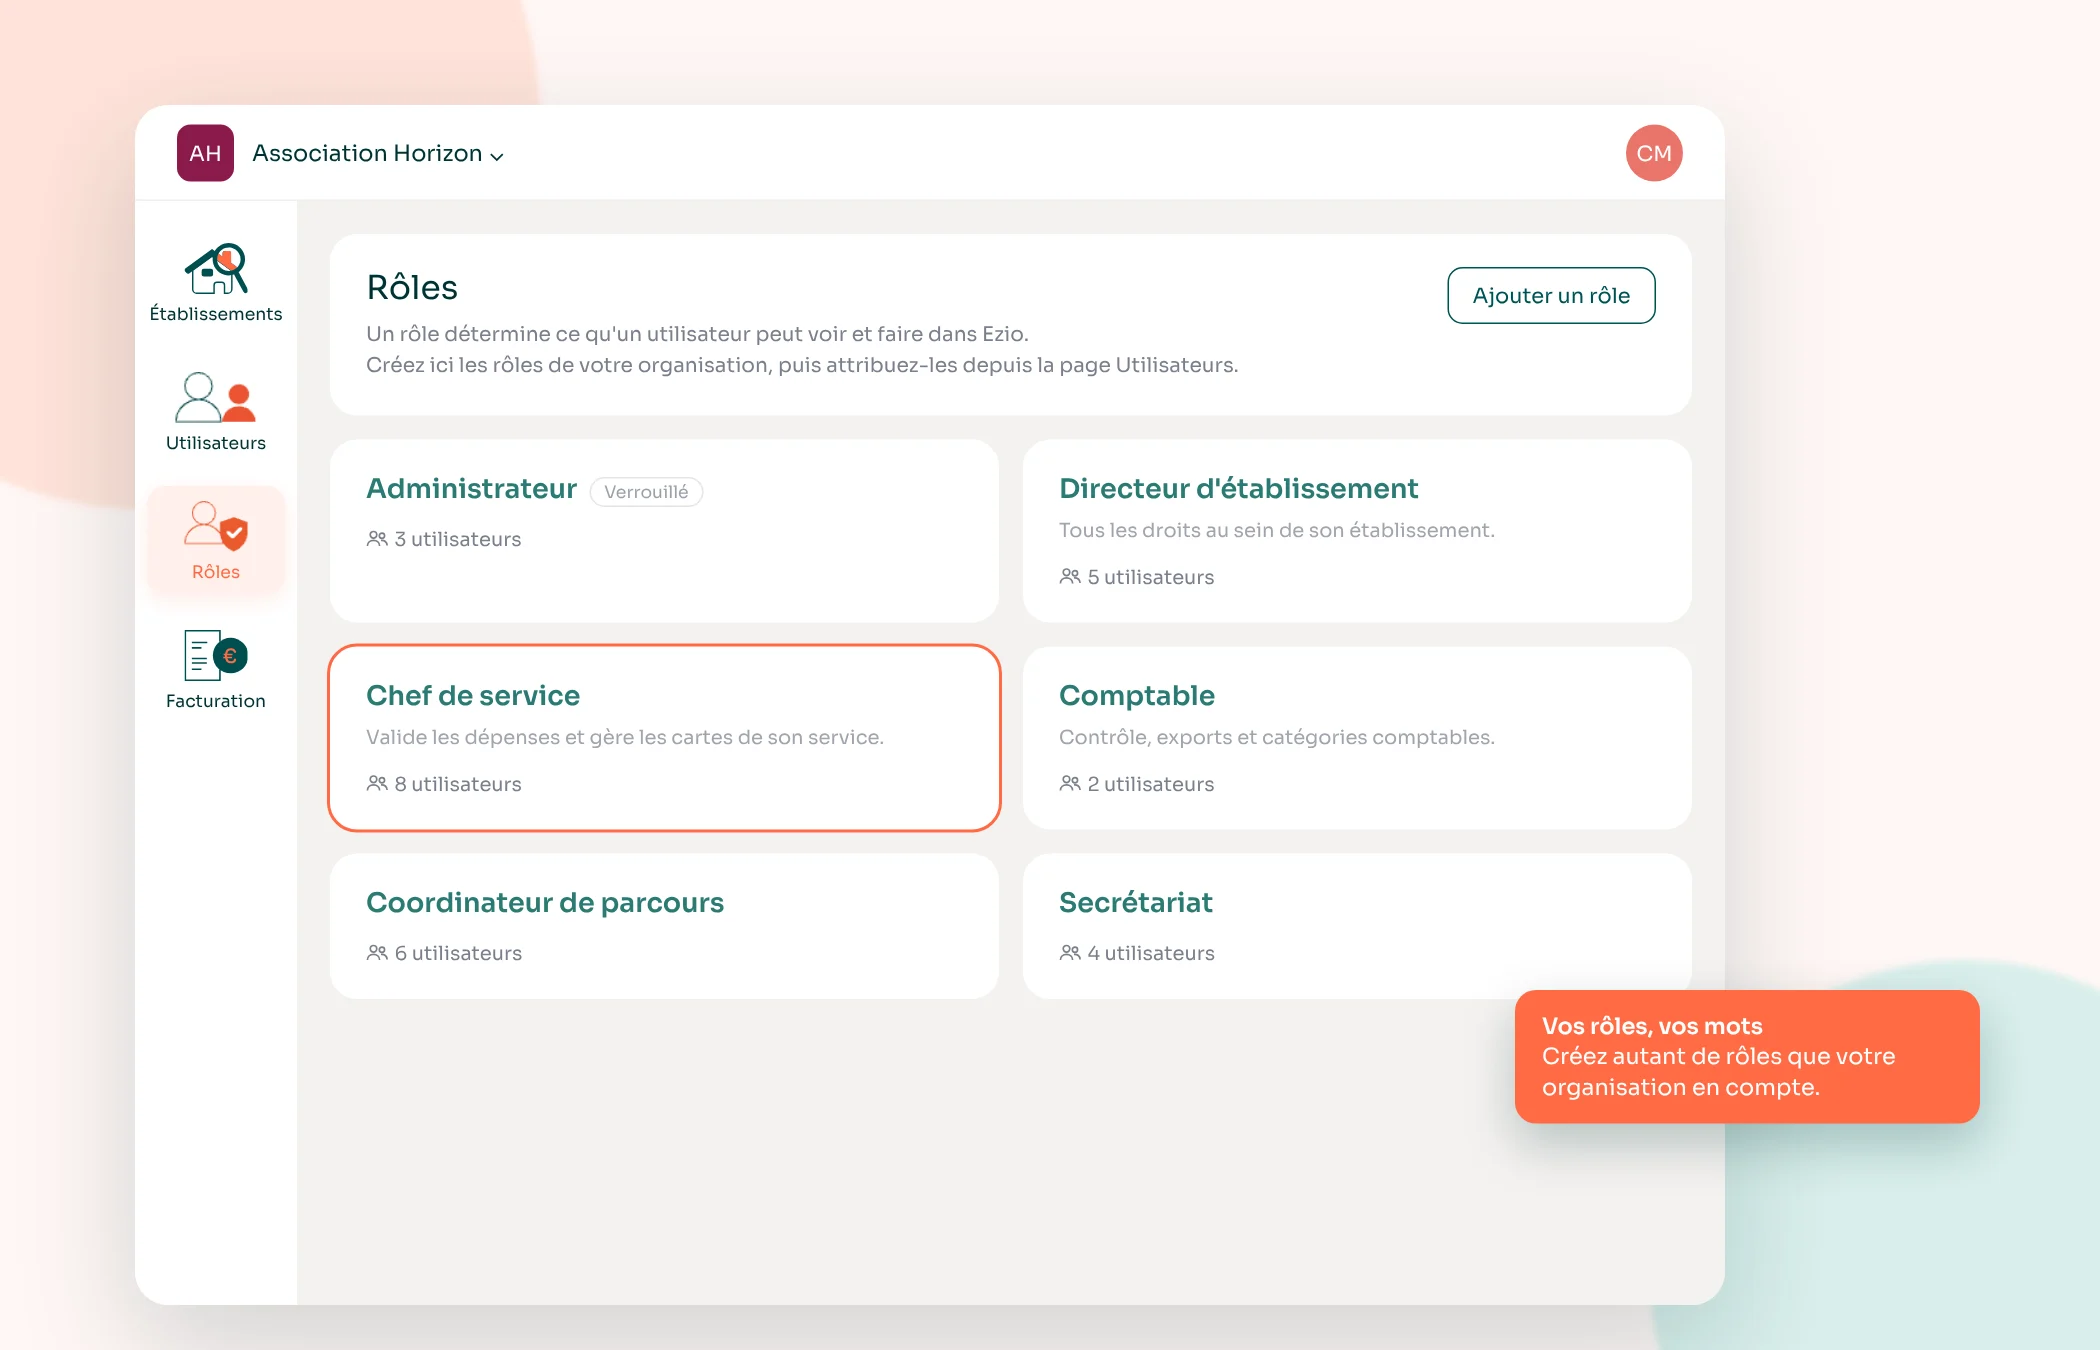
- Le rôle est un ensemble cohérent de permissions qui correspond à une fonction : « Chef de service », « Comptable », « Secrétariat ». Un rôle détermine ce qu'un utilisateur peut voir et faire.
- L'utilisateur est la personne qui se connecte. On lui attribue un rôle, éventuellement différent selon l'établissement.
Cette séparation a un avantage majeur : quand une règle change, on modifie le rôle une fois, et tous les utilisateurs qui le portent sont mis à jour en même temps. Plus besoin de reprendre les comptes un par un.
Les 5 principes d'une bonne politique d'accès
1. Le moindre privilège
Chaque personne reçoit les droits nécessaires à sa mission, et pas davantage. Une secrétaire qui saisit les fiches des personnes accompagnées n'a pas besoin de modifier les plafonds des cartes. Un comptable qui contrôle et exporte n'a pas besoin de commander des cartes.
2. La séparation des tâches
La personne qui engage une dépense ne devrait pas être la seule à pouvoir la valider, la modifier et l'exporter. Séparer l'engagement, la validation et le contrôle est le b.a.-ba du contrôle interne. C'est aussi ce qui protège un professionnel en cas de doute : la vérification ne repose pas sur sa seule parole.
3. Des rôles par fonction, pas par personne
Créer un rôle « Claire » ou « Remplacement de Karim » est une fausse bonne idée. Au bout de deux ans, plus personne ne sait ce que contiennent ces rôles. Nommez vos rôles comme vos fiches de poste : directeur d'établissement, chef de service, coordinateur, comptable, secrétariat. Une description courte (« Valide les dépenses et gère les cartes de son service ») évite les erreurs d'attribution.
4. Une revue régulière
Une fois par an au minimum, et à chaque réorganisation, passez en revue la liste des utilisateurs et leurs rôles. Les questions à se poser : cette personne est-elle toujours en poste ? A-t-elle toujours besoin de cet accès ? Ce rôle contient-il des permissions devenues inutiles ?
5. La traçabilité
Chaque action importante doit pouvoir être rattachée à une personne : qui a confirmé une dépense, qui a déverrouillé une carte, qui a modifié un plafond. C'est la condition pour répondre sereinement à une famille, à un tuteur ou à un auditeur.
Exemple de matrice des rôles en établissement médico-social
Voici une base à adapter à votre organisation. Elle part des grandes familles d'actions que l'on retrouve dans la gestion des dépenses : dépenses, cartes de paiement, comptes des personnes accompagnées, virements, comptabilité et paramètres.
| Action | Direction | Chef de service | Coordinateur | Comptable | Secrétariat |
|---|---|---|---|---|---|
| Consulter les dépenses | ✓ | ✓ | ✓ | ✓ | ✓ |
| Confirmer une dépense | ✓ | ✓ | – | – | – |
| Verrouiller / déverrouiller une carte | ✓ | ✓ | ✓ | – | – |
| Modifier les plafonds des cartes | ✓ | – | – | – | – |
| Créer une fiche de personne accompagnée | ✓ | ✓ | – | – | ✓ |
| Faire un virement externe | ✓ | – | – | ✓ | – |
| Exporter vers la comptabilité | ✓ | – | – | ✓ | – |
| Gérer les catégories comptables | ✓ | – | – | ✓ | – |
Deux remarques. D'abord, cette matrice est un point de départ : une petite structure regroupera certains rôles, un grand siège en ajoutera d'autres. Ensuite, regardez les colonnes « Chef de service » et « Comptable » : elles ne se recouvrent presque pas. C'est voulu, c'est la séparation des tâches en pratique.
Plusieurs établissements : un rôle par défaut, ajusté au cas par cas
C'est la difficulté propre aux associations et groupes du médico-social. Deux approches existent, et aucune n'est satisfaisante seule :
- Un rôle unique pour toute l'organisation : simple, mais trop rigide. La responsable qui dirige un foyer et assure un intérim dans un IME aura les mêmes droits partout.
- Un rôle différent pour chaque établissement, saisi à la main : précis, mais lourd. Chaque nouvel établissement oblige à tout reprendre.
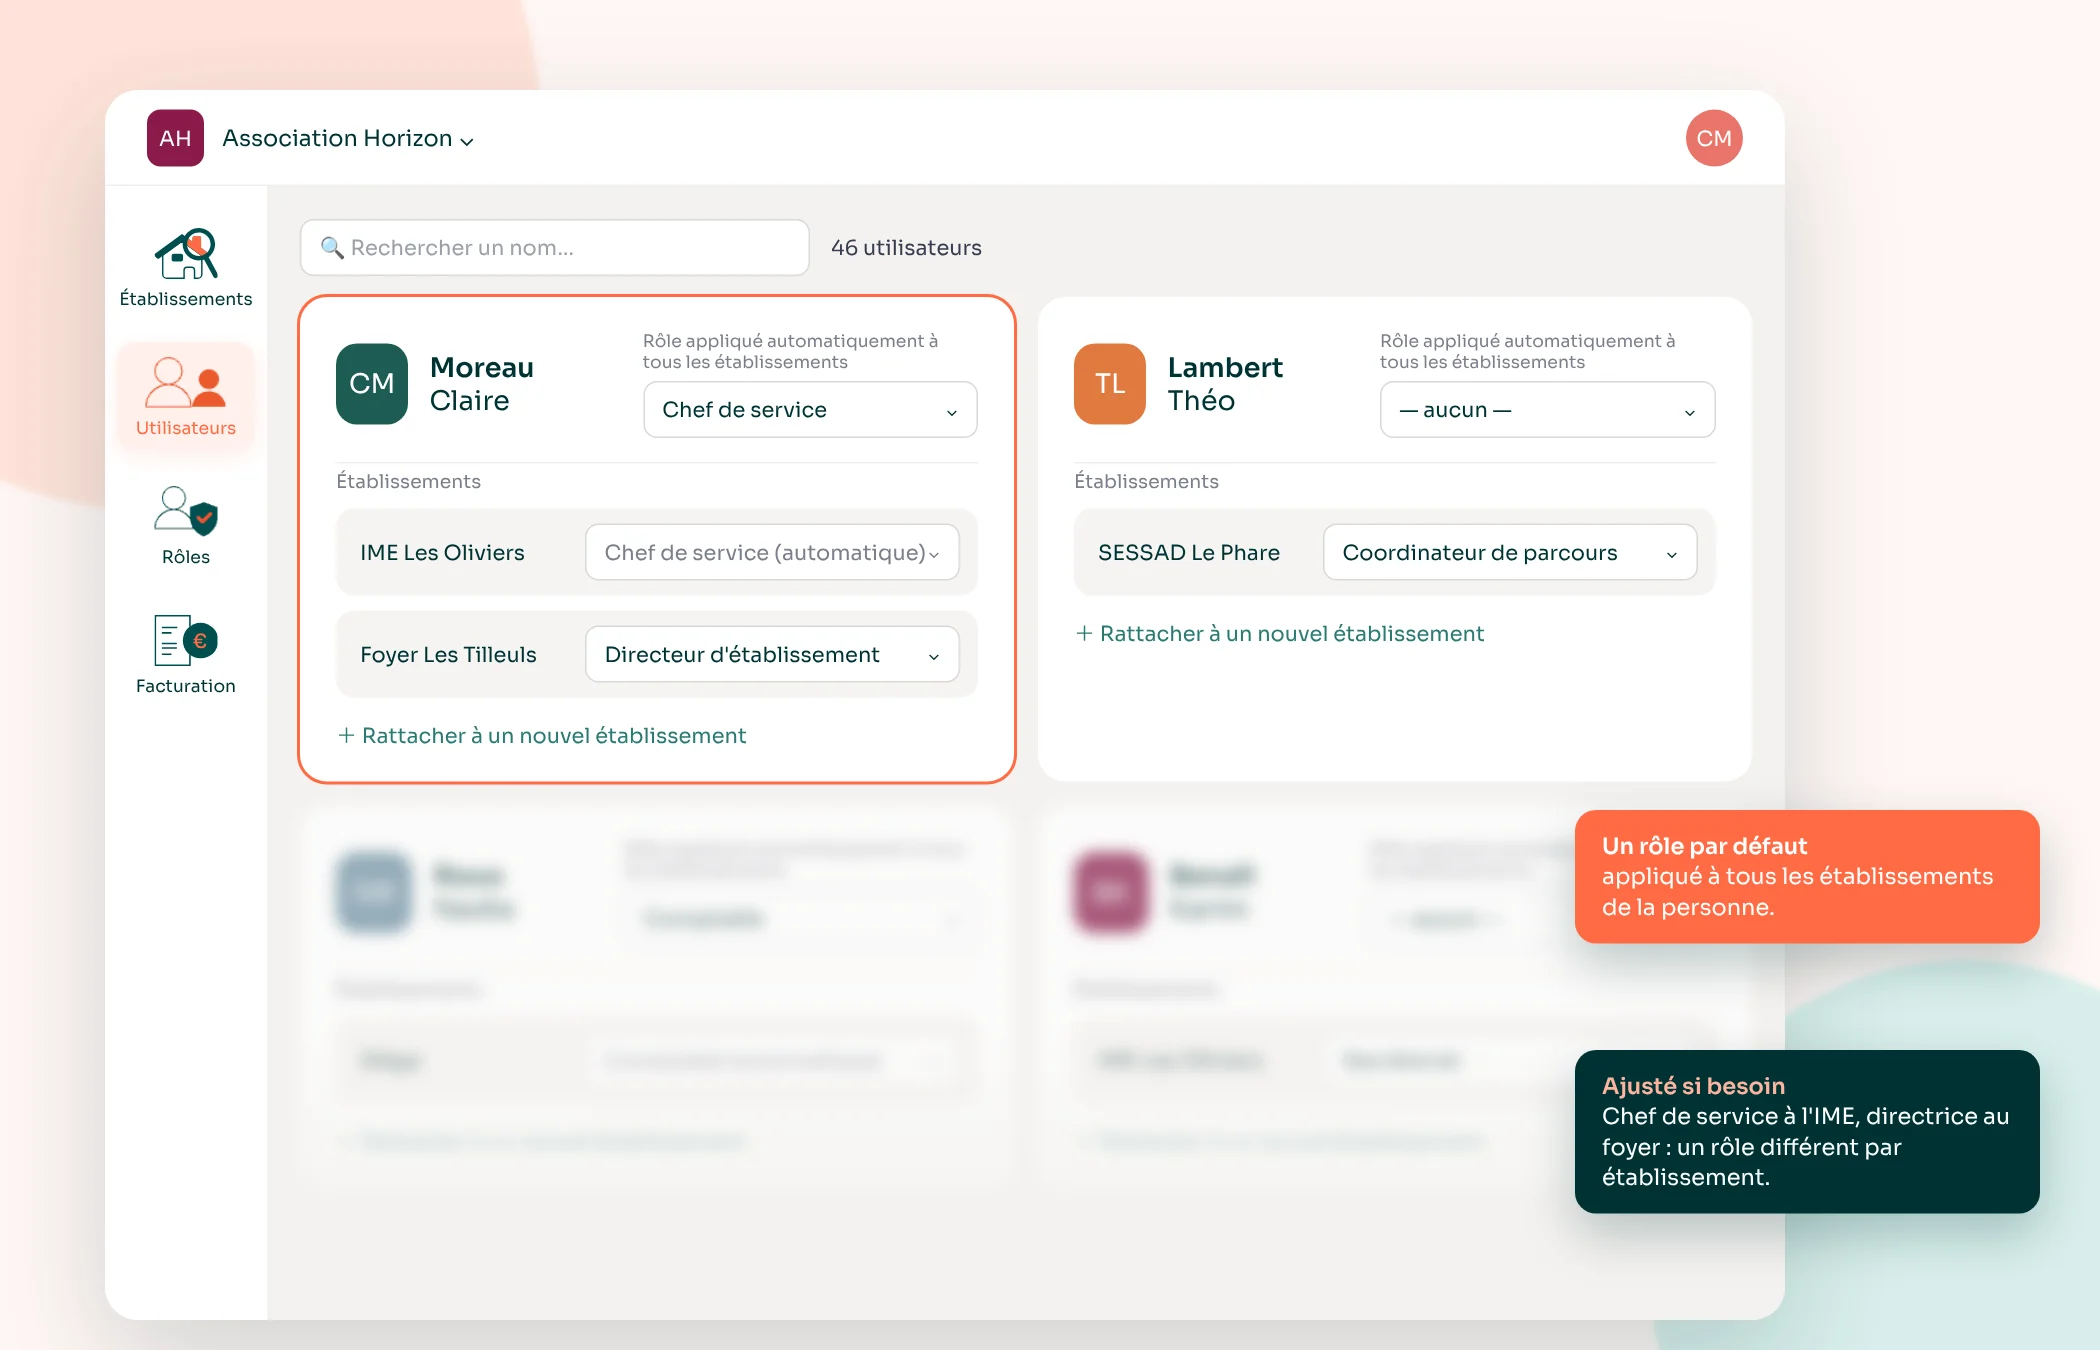
Le bon modèle combine les deux : on attribue à chaque personne un rôle par défaut, appliqué automatiquement à tous ses établissements, puis on l'ajuste uniquement là où c'est nécessaire. Claire est cheffe de service partout, sauf au foyer où elle assure la direction : une seule exception à gérer, pas cinq profils.
Mettre en place vos rôles en 5 étapes
1. Lister les fonctions réelles
Partez de l'organigramme et des fiches de poste, pas des personnes. Qui intervient sur les dépenses, les cartes, les comptes des personnes accompagnées et la comptabilité ?
2. Construire la matrice
Pour chaque fonction, cochez les actions nécessaires. Commencez restrictif : il est plus facile d'ouvrir un droit oublié que de retirer un droit déjà utilisé.
3. Créer les rôles dans votre outil
Donnez-leur un nom clair et une description d'une ligne. Gardez un rôle administrateur réservé à quelques personnes au siège.
4. Attribuer et ajuster par établissement
Attribuez à chacun son rôle par défaut, puis traitez les exceptions établissement par établissement.
5. Formaliser les entrées, les sorties et les remplacements
Écrivez une procédure courte : qui demande la création d'un accès, qui le valide, qui le retire au départ de la personne, et comment on gère un remplacement temporaire. C'est à ces moments que les droits dérapent le plus souvent.
Comment Ezio gère les rôles et les utilisateurs
C'est une nouveauté : pour accompagner les associations multi-établissements, Ezio intègre désormais une gestion complète des rôles et des utilisateurs :
- Des rôles personnalisés créés au niveau de l'organisation, avec un nom et une description à vos mots.
- Des permissions fines, réglées section par section (dépenses, cartes, collaborateurs, bénéficiaires, virements externes, établissements) puis action par action.
- Un rôle par défaut par personne, appliqué automatiquement à tous ses établissements, et ajustable dans chaque établissement.
- Des mises à jour immédiates : modifier un rôle ajuste aussitôt les droits de toutes les personnes qui le portent.
- Un rôle administrateur verrouillé, pour ne jamais perdre la main sur l'organisation.
Ces rôles s'ajoutent à ce qui fait déjà Ezio : des cartes de paiement confiées aux professionnels, un suivi et une validation des paiements reliés à la comptabilité et une traçabilité complète des dépenses.
Organisez les accès de vos équipes, établissement par établissement
Découvrez la gestion des rôles et des utilisateurs d'Ezio en 30 minutes, sur votre propre organisation.
Demander une démo personnaliséeVoir la fonctionnalitéFAQ : rôles et droits d'accès en établissement médico-social
Quelle différence entre un rôle et une permission ?
Une permission est une action précise (confirmer une dépense, modifier un plafond). Un rôle regroupe plusieurs permissions et correspond à une fonction. On attribue des rôles aux personnes, ce qui évite de régler chaque droit à la main.
Combien de rôles prévoir ?
Pour la plupart des organisations, entre quatre et huit rôles suffisent : administrateur, direction, chef de service, coordinateur, comptabilité, secrétariat. Au-delà, vérifiez que vous n'avez pas créé des rôles « par personne ».
Comment gérer les droits d'un remplaçant ou d'un CDD ?
Attribuez-lui un rôle existant correspondant à la fonction remplacée, dans le seul établissement concerné, et notez la date de fin pour retirer l'accès. Évitez de lui prêter les identifiants de la personne absente : la traçabilité serait perdue.
Une même personne peut-elle avoir des droits différents selon l'établissement ?
Oui. Dans Ezio, chaque utilisateur a un rôle par défaut appliqué à tous ses établissements, que l'on peut remplacer par un autre rôle dans un établissement précis.
Que se passe-t-il si je modifie un rôle ?
Dans Ezio, la modification s'applique immédiatement à toutes les personnes qui portent ce rôle. C'est l'intérêt de raisonner par rôle : une règle, un seul changement.
Les droits d'accès sont-ils liés au RGPD ?
Oui. Le RGPD impose de sécuriser les données personnelles et d'en limiter l'accès aux personnes qui en ont besoin. Les dépenses et comptes rattachés aux personnes accompagnées en font partie. Des rôles bien définis sont l'un des moyens concrets d'y répondre.
En résumé
Bien organiser les droits d'accès, c'est répondre clairement à une question simple : qui peut faire quoi, et où ? Des rôles par fonction, le moindre privilège, la séparation des tâches, une revue régulière et une traçabilité de chaque action : avec ces cinq principes, vous protégez à la fois les personnes accompagnées, vos équipes et votre organisation.
Pour voir comment cela fonctionne concrètement, découvrez la gestion des rôles et des utilisateurs dans Ezio ou échangez avec notre équipe.


Passez à une gestion des paiements simple et sécurisée
Fini les avances de frais et la paperasse ! Avec Ezio, gérez les paiements de vos équipes en toute simplicité, tout en gardant un contrôle total sur chaque transaction. Découvrez la solution en action


Des questions ?
On vous répond
Tout ce que vous devez savoir sur Ezio avant de vous lancer. Fonctionnalités, sécurité… On vous explique tout.pa
Vous ne trouvez pas de réponse, posez-nous votre question !
Inscrivez-vous pour recevoir nos actualités et événements en ligne.
